
Il est important de garder à l’esprit qu’il est FORTEMENT RECOMMANDÉ de configurer au moins deux méthodes au cas où vous ne seriez temporairement pas en mesure d’utiliser la méthode principale et au cas où une application ne supporterait pas une de vos méthodes. Au besoin, vous pourrez sélectionner une méthode différente de celle choisie par défaut en cliquant sur le lien « Utiliser une autre méthode » lors de la demande d’authentification ou l’application utilisera automatiquement une autre méthode supportée.
IMPORTANT : Si vous utilisez une clé d’accès (Passkey) comme méthode principale comme elle est fortement recommandée par Micrososoft, une deuxième méthode doit également être configurée puisque la méthode par clé d’accès (Passkey) n’est pas encore supportée par le VPN.
Par ordre de niveau de sécurité et de facilité d’utilisation, les méthodes recommandées sont :
- Microsoft Authenticator (recommandé) ;
- Avec une clé d’accès (passkey).
Note : Les images incluses dans les tutoriels ci-dessous peuvent différer légèrement de celles que vous retrouverez en fonction des versions des systèmes d’exploitation et des versions d’applications.
Qu’est-ce que l’authentification multifactorielle et pourquoi l’utiliser?
L’authentification multifactorielle, aussi appelée MFA ou parfois 2FA, est une méthode qui vise à sécuriser l’accès à vos données en exigeant, comme son nom l’indique, plus d’un facteur avant d’autoriser l’accès à un de vos comptes.
En général, elle se base sur :
- Quelque chose que vous connaissez (votre mot de passe) et
- Quelque chose que vous possédez (votre appareil mobile, un accès à votre courriel personnel, etc.).
Ainsi, lorsque vous accédez à votre compte, VPN ou autre, on vous demande dans un premier temps votre nom d’usager et votre mot de passe.
Si ceux-ci sont exacts, une seconde authentification vous est demandée. Celle-ci peut prendre la forme d’une demande d’autorisation dans une application installée sur votre appareil mobile ou ordinateur, d’un code temporaire envoyé par message texte sur votre téléphone mobile ou à votre adresse courriel personnelle.
Sur confirmation du second facteur, l’accès à vos données est alors autorisé. De plus, le second facteur est toujours de durée limitée et à usage unique. Le code qui vous est envoyé ne peut donc être utilisé qu’une seule fois, uniquement à partir de l’appareil ayant généré son envoi et pendant un laps de temps limité.
Il est de notoriété publique que le nombre de cyberattaques a connu une hausse fulgurante au cours des dernières années. Parallèlement, le nombre de compromissions réussies s’est également accru considérablement. Certaines de ces attaques réussies ont fait l’objet d’une grande publicité, mais il est communément considéré qu’il ne s’agit que de la pointe de l’iceberg, la majeure partie de ces attaques ne sont jamais révélées publiquement ni même déclarées aux autorités.
De plus, s’il était possible il y a quelques années de se convaincre que ce type d’attaques ne ciblait que de grandes organisations situées ailleurs dans le monde ou concentrées majoritairement dans les grands centres, les faits récents ont démontré hors de tout doute qu’aucune organisation, quelle qu’en soit la taille, la nature ou la localisation géographique, n’était dorénavant à l’abri.
C’est pourquoi un nombre grandissant d’organisations financières, œuvrant dans le domaine de la santé, de l’éducation ou offrant des services gouvernementaux, migrent de plus en plus la vérification des accès aux ressources souvent confidentielles qu’elles détiennent vers une authentification multifactorielle.
C’est dans le cadre de ce mouvement vers une sécurité accrue que le Conseil du Trésor du Québec a décidé en 2021 d’obliger tous les organismes gouvernementaux à déployer des mécanismes d’authentification multifactorielle pour l’ensemble des accès aux données effectués depuis tout réseau n’étant pas sous son contrôle.
Dans quelles circonstances sera requise l’authentification multifactorielle?
L’authentification à double facteur sera requise dans les situations suivantes :
Situation #1 : Connexion VPN
-
- L’authentification MFA sera requise lors de chaque connexion.
Situation #2 : Accès aux applications de la plateforme infonuagique Office 365
-
- Depuis un poste de travail Microsoft UQAC utilisé hors des locaux de l’université (incluant le réseau public Eduroam), une fois tous les 30 jours;
- Depuis un poste de travail Microsoft UQAC sur le réseau de l’université, jamais (sauf lors de l’inscription initiale);
- Depuis un poste personnel, un appareil mobile ou tout autre appareil, une fois tous les 30 jours.
Méthodes disponibles pour l’authentification multifactorielle
Méthode #1 – Avec une clé d’accès (passkey)
- Permet de s’authentifier à l’aide d’un appareil ou d’une méthode déjà sécurisée, comme l’empreinte digitale, la reconnaissance faciale ou le code de déverrouillage de votre téléphone, tablette ou ordinateur;
- Élimine la nécessité de saisir un code à usage unique lors de la connexion;
- La configuration est simple et rapide, et peut être effectuée à partir d’un appareil mobile ou d’un ordinateur compatible;
- La clé d’accès peut être synchronisée de façon sécurisée entre plusieurs appareils au moyen des services de synchronisation offerts par Apple, Google ou Microsoft;
- Cette méthode réduit considérablement les risques liés à l’hameçonnage et au vol d’identifiants, puisqu’aucun mot de passe ou code n’est transmis lors de l’authentification;
- Cette méthode est considérée comme l’une des options d’authentification les plus sécuritaires et conviviales actuellement disponibles.
Méthode #2 – Application Microsoft Authenticator
- Application à télécharger depuis Apple Store ou Google Play et à installer sur un appareil mobile (téléphone ou tablette);
- Lors de la connexion, vous êtes invités à entrer le code à six chiffres affiché dans l’application pour autoriser la connexion;
- La configuration est simplifiée grâce à la possibilité de scanner un code QR depuis l’appareil mobile;
- Divers comptes non Microsoft peuvent être ajoutés à l’application comme Google ou Facebook;
- Sur un appareil utilisant IOS (Apple), l’application permet d’effectuer une sauvegarde cloud des comptes configurés (certaines conditions sont requises et le STI n’offre aucun support aux usagers pour la configuration de la sauvegarde);
- Cette méthode est considérée comme la plus sécuritaire disponible.
Garder à l’esprit qu’il est recommandé de configurer au moins deux méthodes au cas où vous ne seriez temporairement pas en mesure d’utiliser la méthode principale. Au besoin, vous pourrez sélectionner une méthode différente de celle sélectionnée par défaut en cliquant sur le lien « Utiliser une autre méthode » lors de la demande d’authentification.
Ajouter une méthode d’authentification multifactorielle à votre compte
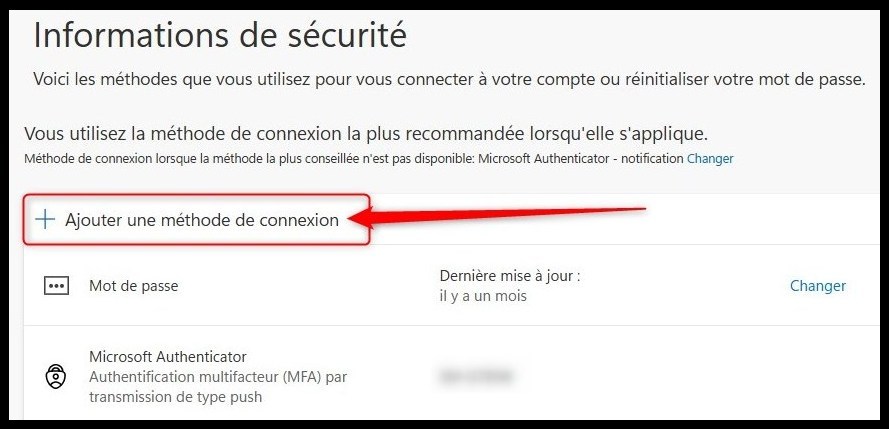
- Pour ajouter une méthode d’authentification à votre compte, accéder d’abord aux paramètres MFA de votre compte à l’adresse https://mysignins.microsoft.com/security-info;
. - Sélectionnez ensuite l’option « Ajouter une méthode de connexion »;
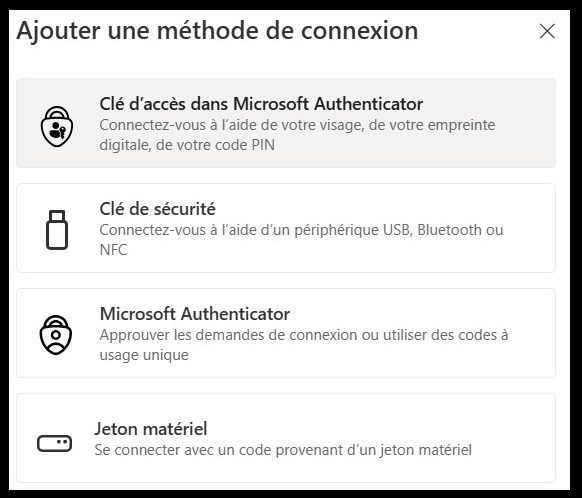
. - Vous serez alors invité à sélectionner la méthode que vous désirez ajouter et à cliquer sur le bouton « Ajouter »;
 .
- Vous serez par la suite guidé afin de terminer la configuration de votre choix.
Configurer l’authentification multifactorielle par Microsoft Authenticator
- Pour utiliser l’application Microsoft Authenticator sur votre appareil cellulaire, télécharger d’abord l’application depuis l’App Store ou Google Play sur votre téléphone intelligent;
 .
- ATTENTION : Bien choisir l’application Microsoft. Ce n’est pas forcément celle qui est suggérée par défaut et les pictogrammes peuvent facilement être confondus;
 Applications non désirées mais suggérées par App Store ou Google Play :
 Attention lors de l’installation : Il vous sera proposé d’autoriser l’application à accéder à votre caméra et à vous envoyer des notifications. Il est important d’accepter les deux demandes afin de vous permettre d’utiliser la configuration rapide par code QR;
. - Lorsque l’application est bien installée sur votre appareil, vous devez accéder à la page de configuration des méthodes d’authentification de votre compte à l’adresse : https://mysignins.microsoft.com/security-info de préférence à partir d’un ordinateur;
. - Cliquer sur « Ajouter une méthode » et choisir l’option « Application d’authentification » dans le menu déroulant;
 .
- Cliquer sur le bouton « Suivant » (ne pas suivre les autres instructions, puisque l’application est déjà installée sur votre téléphone);
 .
- Cliquer à nouveau sur « Suivant »;
 .
- Un code QR s’affichera alors à votre écran;
 .
- Ouvrir l’application sur votre appareil cellulaire;
 .
- Cliquer sur le bouton « Analyser le code QR » ou sur le « + » en haut de l’écran;
 ou
 .
- Sélectionner l’option « Compte professionnel ou scolaire » puis appuyer sur « Analyser un code QR »;
 .
- Placer la caméra de votre téléphone devant le code QR affiché sur votre ordinateur. Votre compte de l’Université du Québec à Chicoutimi sera ajouté automatiquement à l’application;

 .
- Vous serez alors invité à entrer le code à six chiffres affiché dans l’application puis à cliquer sur « Suivant » afin de vérifier la configuration;

. - Sur votre ordinateur, l’écran de configuration de votre compte affichera alors le message suivant;
 .
- Vous pourrez alors terminer la configuration en cliquant sur « Suivant ».
Note : Le code généré est unique à chaque fois. Vous devez donc ajouter une méthode de connexion par application d’authentification pour tous les appareils sur lesquels souhaitez installer l’application.
Configuration de la méthode par clé d’accès (passkey)
IMPORTANT : La procédure ci-dessous doit être effectuée à partir d’un ORDINATEUR. Assurez-vous également d’avoir un appareil mobile à proximité, celui-ci étant requis pour certaines étapes.
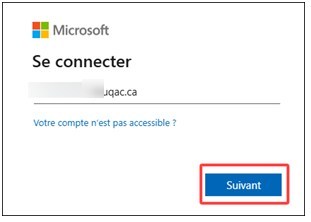
- À partir de votre ordinateur, accéder d’abord aux paramètres MFA de votre compte UQAC à l’adresse https://mysignins.microsoft.com/security-info et s’y connecter avec votre compte UQAC;
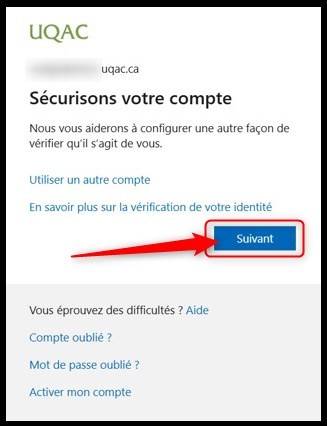
- À l’étape où Microsoft vous demande de sécuriser votre compte, cliquer sur « Suivant »;
- Il faut ensuite installer l’application « Microsoft Authenticator » sur votre appareil mobile (si ce n’est pas déjà fait) en cliquant sur les boutons représentés par « Google Play » ou « Apple Store » (tout dépendamment de quel type d’appareil mobile vous disposez) ;
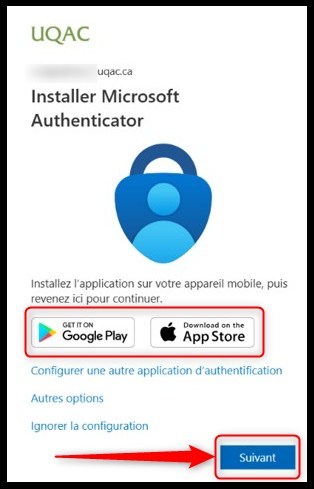
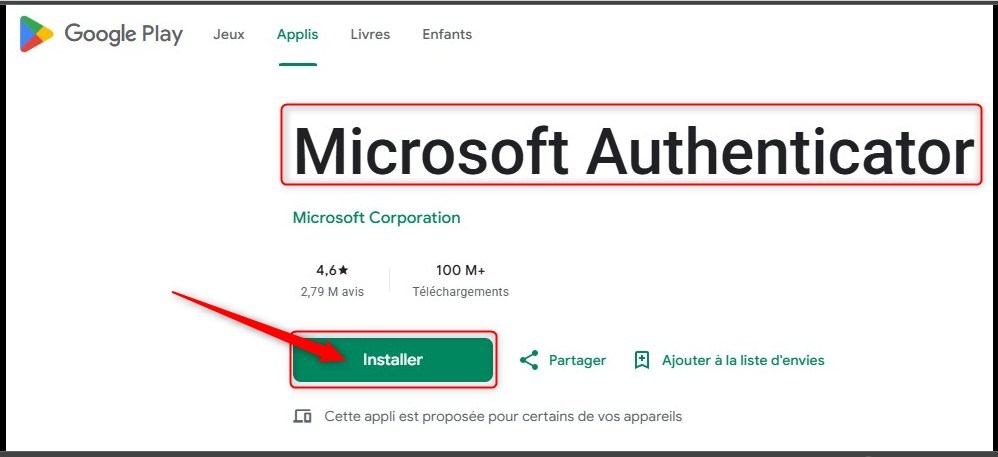
- Une fois l’application « Microsoft Authenticator » installée sur votre appareil mobile, cliquer sur le bouton « Suivant ». La fenêtre suivante vous demandant de configurer votre compte dans l’application s’affichera comme ceci, cliquer sur « Suivant »;
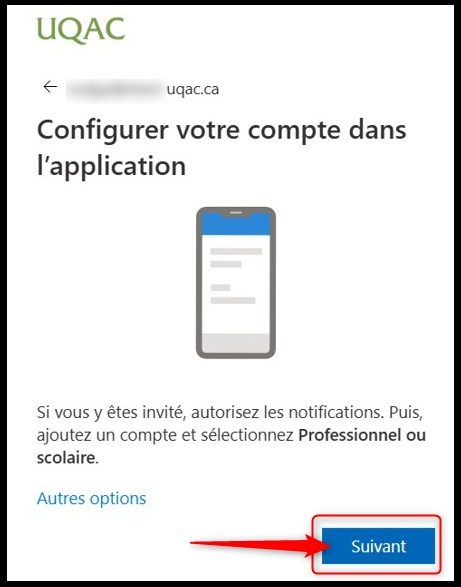
- IMPORTANT : Que vous ayez ou non un compte UQAC qui s’affiche dans votre application « Microsoft Authenticator », il est nécessaire de cliquer sur le signe « + » situé en haut à droite;
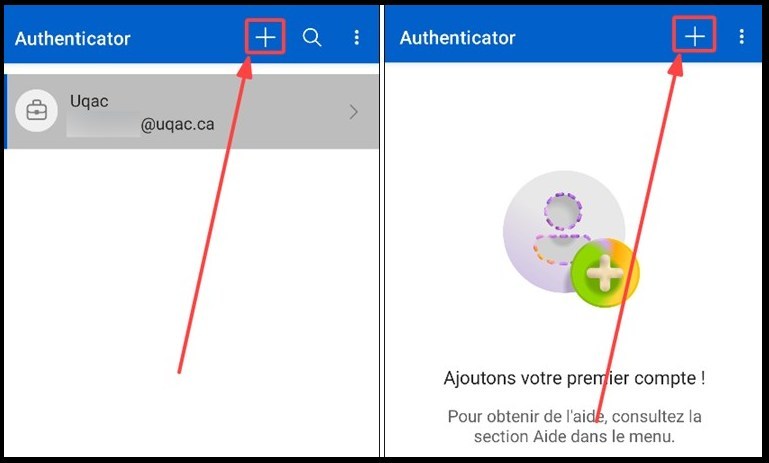
- La fenêtre suivante apparaîtra, cliquer sur « Compte professionnel ou scolaire » ;
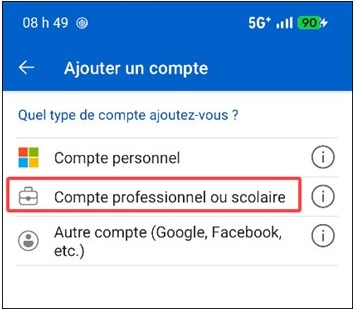
- Cliquer ensuite sur « Scanner un code QR » et scanner le code affiché à votre écran;
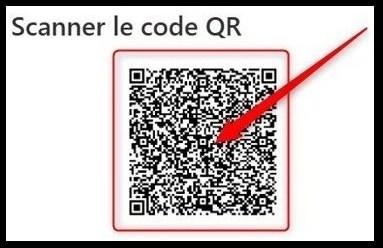
- L’indication suivante apparaîtra, il faudra patienter quelques secondes;
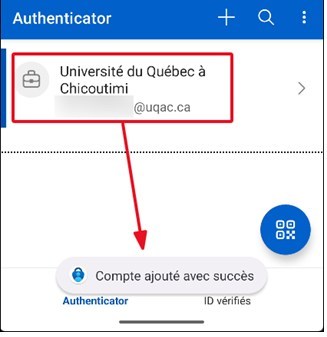
- Par la suite, la confirmation suivante s’affichera;
- Il faudra confirmer la configuration en saisissant un code. Un chiffre apparaîtra à l’écran, l’entrer sur votre appareil mobile et cliquer sur « Oui » pour approuver la demande de connexion;
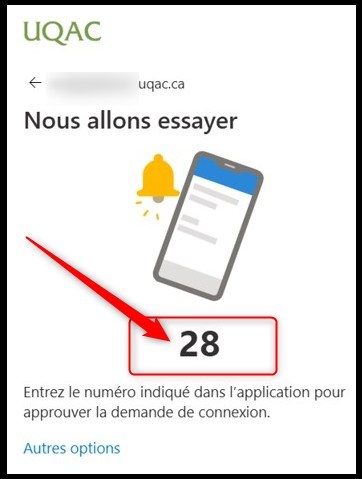
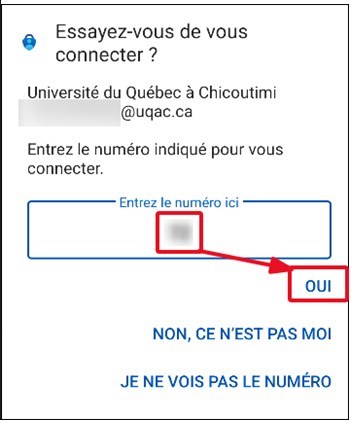
- Le message « Authenticator Added » apparaîtra à l’écran. Cela signifiera que l’authentification par code d’accès aura été configurée adéquatement, cliquer sur « Terminer »;
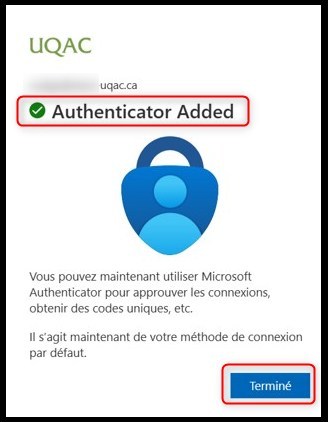
- Maintenant que « Authenticator » est configuré adéquatement, il faut y verser la clé d’accès. Dans votre navigateur web sur votre ordinateur, un autre code devrait vous être demandé automatiquement pour l’ajout de la clé d’accès. Il faut donc inscrire le code affiché en cliquant sur « Suivant »;
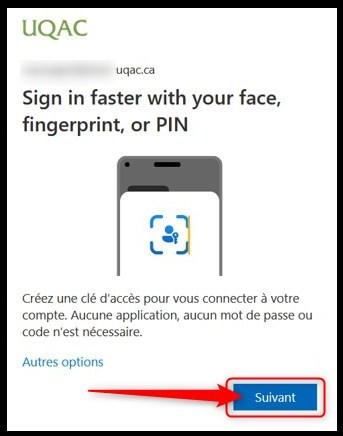
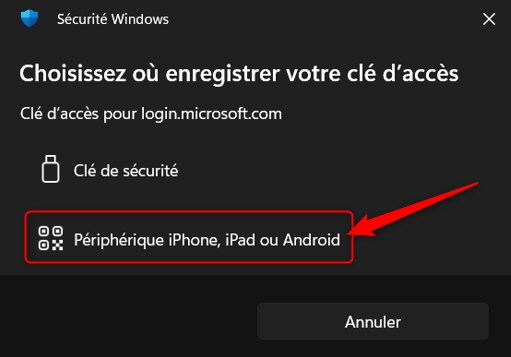
- La fenêtre suivante apparaîtra, bien important de cliquer sur « Périphérique iPhone, iPad ou Android »;
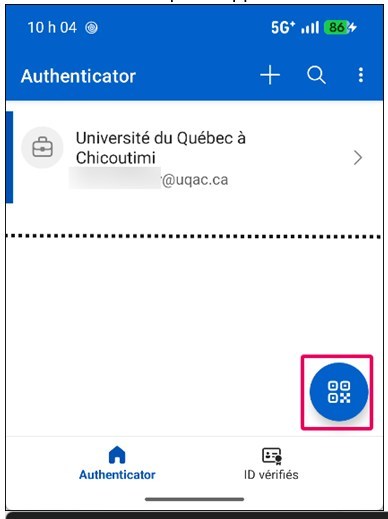
- Aller dans votre application « Microsoft Authenticator » sur votre appareil mobile et cliquer sur l’icône représenté par un cercle bleu en bas à droite;
 Scanner le code QR apparaissant à l’écran;
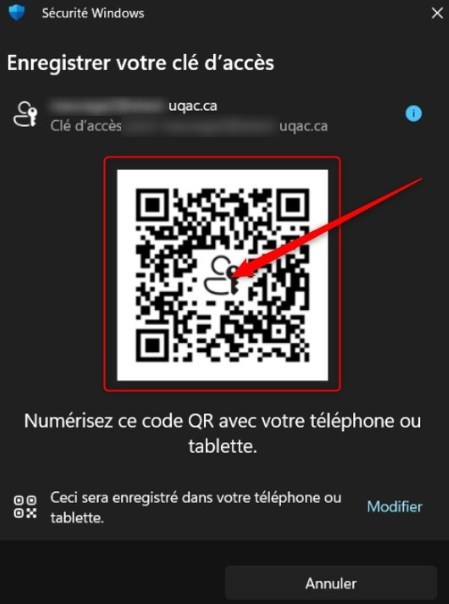
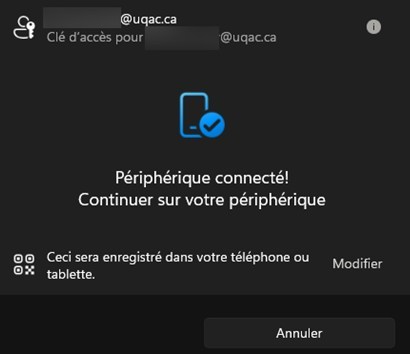
- Le message « Périphérique connecté » apparaîtra à l’écran;
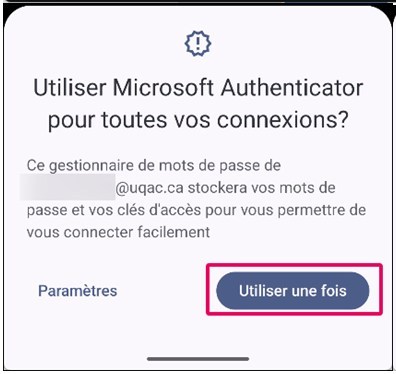
- Cette fenêtre apparaîtra, cliquer sur « Utiliser une fois »;
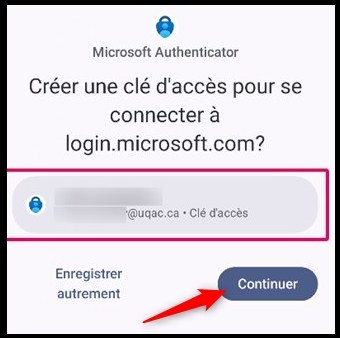
- Et cliquer ensuite sur « Continuer » pour permettre de vous brancher à Microsoft;
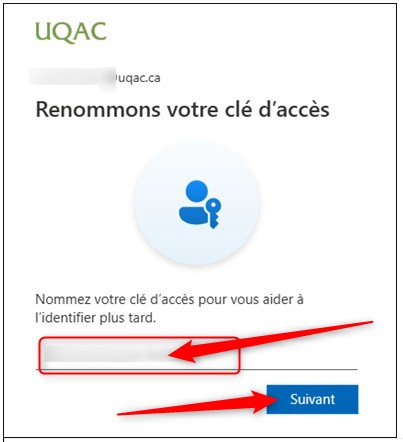
- Vous devrez donner un nom à votre clé d’accès, l’entrer ici et cliquer sur « Suivant »;
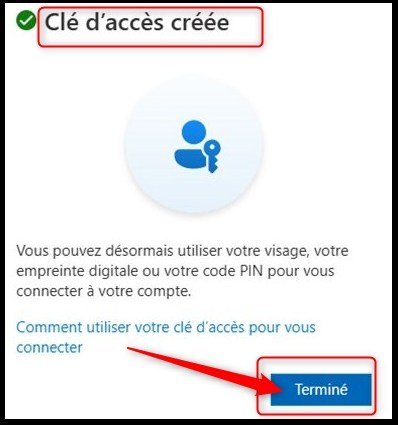
- Si tout s’est bien passé, vous allez voir apparaître ce message confirmant que votre clé d’accès a bel et bien été créée adéquatement, cliquer sur « Terminer »;
Sélectionner votre méthode d’authentification multifactorielle préférée
- Pour configurer les méthodes d’authentification de votre compte, accéder d’abord aux paramètres MFA de votre compte à l’adresse https://mysignins.microsoft.com/security-info;
. - Lorsque plus d’une méthode est configurée pour votre compte, vous pouvez sélectionner la méthode multifactorielle par défaut de votre choix en cliquant sur « Changer »;
 .
- Dans la fenêtre qui apparait, choisir votre méthode de préférence dans le menu déroulant et cliquer sur « Confirmer »;

 .
- La méthode par défaut d’authentification multifactorielle de votre compte sera ensuite modifiée;

Configurer l’authentification multifactorielle par OTP Manager (dans le cas du remplacement de votre téléphone cellulaire par exemple)
L’application OTP Manager utilise le même type de sécurité que l’application Microsoft Authenticator, mais elle permet l’installation sur poste de travail (Mac ou Windows). Cependant, son ouverture ne peut être protégée par mot de passe.
- Pour utiliser l’application OTP Manager sur un ordinateur, vous devez d’abord télécharger l’application depuis l’App Store ou Microsoft Store à partir de votre ordinateur;
Pour Windows :
 Pour Mac :
 .
- ATTENTION à bien choisir l’application recommandée : assurez-vous de bien choisir l’application offerte par le développeur Aftnet (Windows) ou celle du développeur Carlos de Boer Ver Voorn (Mac);
. - Lorsque l’application est bien installée sur votre appareil, vous devez accéder à la page de configuration des méthodes d’authentification de votre compte à l’adresse : https://mysignins.microsoft.com/security-info de préférence à partir d’un ordinateur;
. - Cliquer sur « Ajouter une méthode » et choisir l’option « Application d’authentification » dans le menu déroulant;
 .
- Cliquer sur le bouton « Suivant » (ne pas suivre les autres instructions, puisque l’application est déjà installée sur votre ordinateur);
 .
- Sélectionner l’option « Je souhaite utiliser une autre application d’authentification » puis cliquer sur « Suivant ». Dans la fenêtre qui s’ouvre par la suite, cliquer à nouveau sur « Suivant »;
 .
- Un code QR s’affichera alors à votre écran : cliquer sur le bouton « Impossible de numériser l’image »;
 .
- La fenêtre suivante sera alors affichée;
 .
- Parcourir la liste des applications installées sur votre ordinateur (dans « Démarrer », et « Toutes les applications », puis ouvrir l’application « OTP Manager »;
 .
- Cliquer sur « Ajouter manuellement »;
 .
- La fenêtre suivante apparaîtra;
 .
- Dans le champ « Étiquette », entrer l’information « Nom du compte » de la fenêtre de configuration de votre compte Microsoft (information 1 sur l’image suivante);
 .
- Dans le champ « Secret », entrer l’information « Clé secrète » de la fenêtre de configuration de votre compte Microsoft (information 2 sur l’image précédente);
. - Cliquer ensuite sur l’icône de disquette pour enregistrer le compte;

 .
- Revenir à la fenêtre de configuration de votre compte Microsoft et cliquer sur « Suivant »;
 .
- On vous demandera alors d’entrer le code à six chiffres affiché dans OTP Manager, puis de cliquer sur « Suivant »;
. - La fenêtre suivante apparaitra brièvement confirmant que vous avez correctement configuré l’application OTP manager;
 .
- Vous pourrez alors sélectionner la méthode « Application d’authentification » en tant que méthode par défaut;
 C
- À noter : Le code généré est unique à chaque fois. Vous devez donc ajouter une méthode de connexion par « Application d’authentification » pour chaque appareil sur lequel vous souhaitez installer l’application.
C - Dans le cas d’un remplacement de téléphone cellulaire, il est possible qu’une réinitialisation du MFA soit demandée. Dans ce cas, en faire la demande en écrivant un courriel à supportsti@uqac.ca ou en téléphonant au 418-545-5011 poste 6000.
Configurer votre compte O365 pour l’authentification multifactorielle
- Pour configurer votre compte pour l’authentification multifactorielle ou pour réviser ou modifier les paramètres MFA de votre compte, vous devez accéder à : https://mysignins.microsoft.com/security-info;
 .
- Si au moins une méthode d’authentification est configurée pour votre compte, vous serez invité à l’utiliser afin de vérifier votre identité;
 .
- Selon la méthode configurée pour votre compte, vous devrez entrer le code reçu sur votre téléphone, dans votre courriel personnel, ou par l’application d’authentification ou l’appel téléphonique que vous recevrez au numéro que vous avez précédemment configuré (voir les différentes méthodes offertes et leurs caractéristiques);

 .
- Si les paramètres de l’authentification multifactorielle ne sont pas configurés pour votre compte, vous serez alors invité à le faire;
 .
- Lorsque vous aurez effectué la configuration ou si vous aviez déjà effectuée celle-ci précédemment, vous accéderez alors aux paramètres d’authentification configurés pour votre compte;
. - Vous pourrez les réviser et sélectionner votre méthode de prédilection. Il est recommandé de configurer au moins deux méthodes au cas où vous ne pourriez temporairement utiliser la méthode principale.
Utilisation du VPN avec l’authentification multifactorielle
- Lorsque votre compte aura été migré vers l’authentification multifactorielle, votre client Cisco Anyconnect vous proposera une connexion « VPN.UQAC.CA » (il est possible que vous deviez cliquer sur la flèche de menu déroulant afin d’afficher la connexion lors de la première utilisation) cliquer sur le bouton « Connexion »;
 .
- La première fenêtre qui s’affichera vous demandera d’entrer votre nom d’usager (sous la forme compte@uqac.ca) et votre mot de passe;
 .
- Une seconde fenêtre vous invitera à entrer le code temporaire à six chiffres affiché dans votre application d’authentification, et/ou qui vous aura été envoyé à votre téléphone. Entrer votre code à six chiffres et cliquer sur le bouton « Continue »;
 .
- Il ne vous restera par la suite qu’à cliquer sur le bouton « Accept » de la fenêtre des conditions de connexion comme à l’habitude et vous serez connecté de façon sécuritaire au réseau de l’UQAC;

Microsoft Authenticator à deux chiffres
- Si vous vous connectez à un service sécurisé (ex : Outlook, Teams, etc.) et qu’un code à deux chiffres s’affiche à l’écran comme ceci :

- Une notification push est envoyée sur votre téléphone, donc sur votre téléphone, cliquer sur « Approuver une demande sur mon application Microsoft Authenticator » :

- Saisir le code à deux chiffres affiché à l’étape #1 et cliquer sur le mot « OUI » pour approuver la connexion :

Supprimer des méthodes d’authentification multifactorielle (MFA)
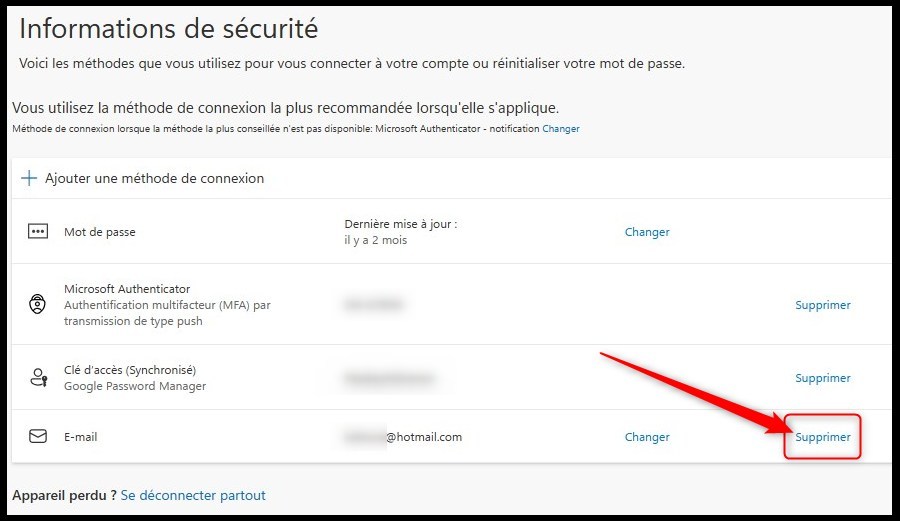
- Pour supprimer une méthode d’authentification à votre compte, accéder d’abord aux paramètres MFA de votre compte à l’adresse https://mysignins.microsoft.com/security-info;
. - Sélectionnez ensuite le bouton « Supprimer » situé à droite de la méthode d’authentification à supprimer (ex. : E-mail) ;
 .
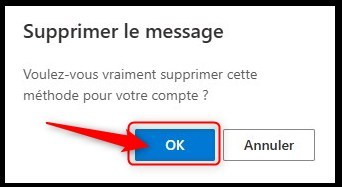
- Vous serez alors invité à cliquer sur « OK» pour confirmer la suppression de la méthode d’authentification ;
Direction des ressources informationnelles
Septembre 2026